12. Okt. 2026
Digitale Souveränität als strategische Aufgabe Europas

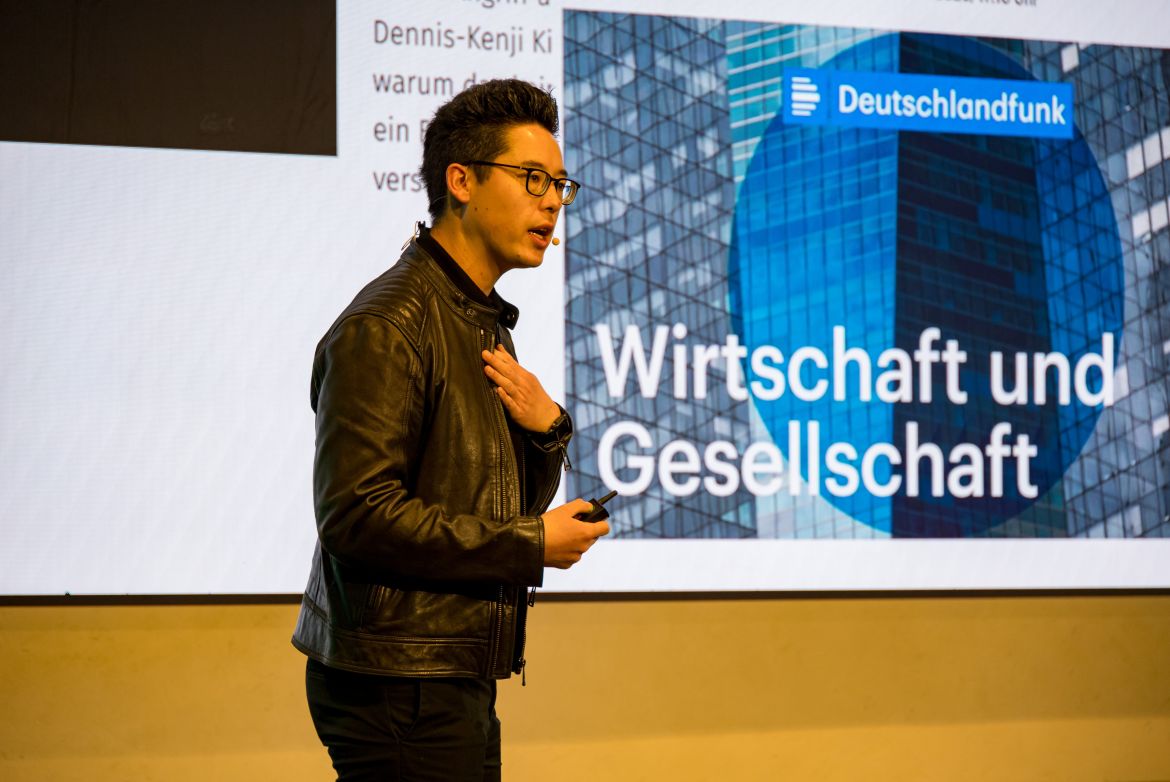
„Digitalisierung war gestern, Cloudifizierung ist heute“ – mit diesem Gedanken eröffnete Prof. Dr. Dennis-Kenji Kipker seinen Vortrag bei der diesjährigen AccsoCon zum Thema „Digitale Souveränität“.
Sein Talk trug den Titel „Zukunftsherausforderung Digitalsouveränität: Europas strategische Handlungsfähigkeit in der vernetzten Welt“. Im Mittelpunkt stand eine Frage, die Unternehmen, öffentliche Verwaltungen und die Gesellschaft gleichermaßen betrifft: Wie handlungsfähig bleibt Europa, wenn zentrale digitale Technologien, Dateninfrastrukturen und künstliche Intelligenz von Anbietern außerhalb Europas kontrolliert werden?
Kipker verband dabei zwei Perspektiven: zunächst die Entwicklung und Bedeutung digitaler Souveränität, anschließend die wachsenden Risiken durch künstliche Intelligenz. Seine zentrale These: Digitale Souveränität ist längst kein Spezialthema für Datenschutz oder IT-Beschaffung mehr. Sie ist eine strategische Frage – und damit eine Voraussetzung für politische, wirtschaftliche und gesellschaftliche Handlungsfähigkeit.
Die Cloud ist zur digitalen Lieferkette geworden
Cloud-Dienste sind heute in nahezu allen Bereichen digitaler Wertschöpfung präsent. E-Mail, Office-Anwendungen, Datenbanken, Speicher, Sicherheitssoftware, CRM- und ERP-Systeme sowie Entwicklungs- und Analyseplattformen werden zunehmend als Cloud- oder Software-as-a-Service-Angebote genutzt.
Die Covid-Pandemie hat diese Entwicklung nochmals beschleunigt. Homeoffice, Videokonferenzen und digitale Zusammenarbeit machten Cloud-Dienste innerhalb kurzer Zeit zur kritischen Grundlage des Arbeitsalltags. Im Vortrag wurde deutlich: Die Cloud ist nicht mehr nur ein Werkzeug für einzelne Anwendungen. Sie ist Teil der digitalen Lieferkette von Unternehmen und Verwaltungen.
Damit verändert sich auch die Bedeutung von Abhängigkeiten. Wer eine Software aus der Cloud bezieht, entscheidet nicht nur über Funktionalität und Kosten. Es geht ebenso um Fragen wie:
- Wo werden Daten verarbeitet und gespeichert?
- Welchem Recht unterliegt der Anbieter?
- Wer kann auf die Infrastruktur zugreifen?
- Wie abhängig ist die Organisation von Updates, Schnittstellen und Preismodellen?
- Was passiert, wenn ein Dienst eingeschränkt, abgeschaltet oder nicht mehr angeboten wird?
Die Vorstellung von „IT aus der Steckdose“ sei deshalb bequem, aber strategisch riskant, so Kipker. Die technische Komplexität verschwindet nicht – sie wird lediglich aus der eigenen Organisation in eine externe Lieferkette verlagert.
Datenschutz ist auch eine Frage der Technologiehoheit
Ein Schwerpunkt des Vortrags lag auf der Entwicklung des transatlantischen Datenschutzes. Als Beispiel diente die Abfolge aus dem mittlerweile ungültigen Safe-Harbor-Abkommen, dem ungültigen EU-US Privacy Shield und dem EU-US Data Privacy Framework.
Seit Juli 2023 gilt das EU-US Data Privacy Framework als Grundlage für Datenübermittlungen an teilnehmende Organisationen in den Vereinigten Staaten. Die Europäische Kommission weist zugleich darauf hin, dass Angemessenheitsentscheidungen regelmäßig überprüft werden.
Für Unternehmen bedeutet das: Rechtliche Zulässigkeit und strategische Unabhängigkeit sind nicht dasselbe. Ein Datentransfer kann auf einer gültigen Rechtsgrundlage beruhen und dennoch eine Abhängigkeit von einem bestimmten Anbieter, Rechtsraum oder technischen Ökosystem schaffen.
Digitale Souveränität beginnt deshalb nicht erst bei einer akuten Krise. Sie beginnt bei der Beschaffung und Architektur: bei der Auswahl von Plattformen, bei offenen Schnittstellen, bei Exit-Szenarien und bei der Frage, welche Fähigkeiten im eigenen Unternehmen erhalten bleiben müssen.
Von Datenschutz zu Technologieverfügbarkeit
Lange wurde digitale Souveränität als Compliance- oder Datenschutzthema betrachtet. Kipker plädierte dafür, den Blick zu erweitern. Neben der Vertraulichkeit von Daten geht es zunehmend um die Verfügbarkeit von Technologien.
Was geschieht, wenn ein Anbieter den Zugang zu einer zentralen Plattform einschränkt? Was, wenn wichtige Updates ausbleiben, ein Modell nicht mehr genutzt werden darf oder eine Anwendung aufgrund geopolitischer Entscheidungen in bestimmten Regionen nicht mehr verfügbar ist?
Diese Fragen betreffen nicht nur einzelne Cloud-Dienste. Sie betreffen ganze Ökosysteme, in denen Organisationen über Jahre Prozesse, Datenmodelle und Kompetenzen aufgebaut haben. Ein Wechsel ist dann theoretisch möglich, praktisch aber mit erheblichen Kosten, Zeitaufwand und Risiken verbunden.
Souveränität bedeutet in diesem Zusammenhang nicht, jede Technologie selbst zu entwickeln. Sie bedeutet, Abhängigkeiten zu kennen, zu bewerten und dort zu reduzieren, wo sie für kritische Prozesse unvertretbar werden.
Künstliche Intelligenz verschärft die Dynamik
Im zweiten Teil seines Vortrags richtete Kipker den Blick auf künstliche Intelligenz. Mit generativer KI hat sich der Zugang zu einer leistungsfähigen Technologie stark vereinfacht. Anwendungen, die früher Spezialwissen, hohe Rechenkapazitäten und eigene Modelle erforderten, sind heute über Software-as-a-Service-Angebote direkt nutzbar.
Diese Zugänglichkeit eröffnet Chancen – sie beschleunigt aber auch die Verbreitung von Risiken. KI kann zur Erkennung von Anomalien, zur Automatisierung und zur Unterstützung der Cybersicherheit eingesetzt werden. Sie kann ebenso für Phishing, Desinformation, Betrug, automatisierte Angriffe oder Industriespionage missbraucht werden.
Besonders kritisch ist dabei die Geschwindigkeit. Je schneller eine Technologie global verfügbar wird, desto weniger Zeit bleibt für Schutzmaßnahmen, Regulierung, Tests und gesellschaftliche Anpassung. Bei KI treffen daher mehrere Herausforderungen aufeinander:
- fehlende Nachvollziehbarkeit: Unternehmen wissen oft nicht genau, wie ein Modell trainiert wurde und auf welcher Datengrundlage es arbeitet.
- unklare Datenflüsse: Eingaben können sensible Unternehmens-, Kunden- oder Personaldaten enthalten.
- stille Modelländerungen: Anbieter können Modelle und Schutzmechanismen aktualisieren, ohne dass Nutzer:innen die technischen Folgen vollständig überblicken.
- neue Angriffsflächen: Prompt Injection, Datenlecks und manipulierte Ausgaben erfordern neue Sicherheitskonzepte.
- geopolitische Abhängigkeiten: Viele leistungsfähige Basismodelle, Chips und Plattformen stammen aus wenigen außereuropäischen Ökosystemen.
Der Vortrag stellte deshalb die Frage nach „Vertrauen ohne Verstehen“. Wer KI in geschäftskritischen Prozessen einsetzt, sollte nicht nur fragen, ob die Anwendung funktioniert. Entscheidend ist auch, ob ihre Datenflüsse, Grenzen, Risiken und Ausfalloptionen bekannt sind.
Strategische Handlungsfähigkeit beginnt mit Risikoreduzierung
Eine vollständige technologische Unabhängigkeit Europas von heute auf morgen ist unrealistisch. Zu tief reichen die bestehenden Abhängigkeiten in Cloud, Software, Hardware, Chips, Plattformen und KI-Modellen.
Daraus folgt jedoch kein Grund für Passivität. Kipkers Schlussfolgerung war ein Plädoyer für eine schrittweise Reduzierung von Risiken:
- Kritische Abhängigkeiten erfassen: Welche Dienste und Anbieter sind für zentrale Geschäfts- oder Verwaltungsprozesse unverzichtbar?
- Souveränitätsanforderungen definieren: Welche Daten, Workloads und Entscheidungen benötigen besondere Kontrolle?
- Exit- und Fallback-Szenarien entwickeln: Wie kann ein Wechsel oder Weiterbetrieb im Krisenfall aussehen?
- Interoperabilität stärken: Offene Standards, portable Daten und entkoppelte Architekturen reduzieren Lock-in-Effekte.
- Eigene Kompetenzen sichern: Souveränität erfordert auch Wissen über Betrieb, Sicherheit, Daten und Technologieentscheidungen.
- Europäische Alternativen mitaufbauen: Infrastruktur, Plattformen und KI-Angebote brauchen Investitionen und verlässliche Nachfrage.
Die entscheidende Frage lautet damit nicht, ob eine Organisation heute zu 100 Prozent souverän ist. Entscheidend ist, ob sie weiß, wo sie abhängig ist – und ob sie konkrete Schritte unternimmt, diese Abhängigkeiten zu verringern.
Ein Weckruf für Europa
Prof. Dr. Dennis-Kenji Kipkers Vortrag machte deutlich: Digitale Souveränität ist kein abstraktes politisches Leitbild. Sie wirkt sich auf Beschaffungsentscheidungen, Softwarearchitekturen, Datenschutz, Cybersicherheit und den Einsatz künstlicher Intelligenz aus. Europa muss dabei nicht jedes globale Technologieangebot ersetzen. Es muss aber in der Lage sein, kritische Technologien zu bewerten, Alternativen aufzubauen und im Ernstfall eigene Entscheidungen zu treffen.