04. Nov. 2026
Digitale Souveränität braucht mehr als einen Standort

Was Architektur und Skalierung mit einem gezogenen Stecker zu tun haben
Was passiert, wenn ein großer Cloud-Anbieter eines Morgens beschließt, für deutsche Kund:innen keine Updates mehr bereitzustellen? Kein Angriff, kein technischer Ausfall – nur eine Entscheidung, die in einer anderen Zeitzone und unter anderem Recht getroffen wurde.
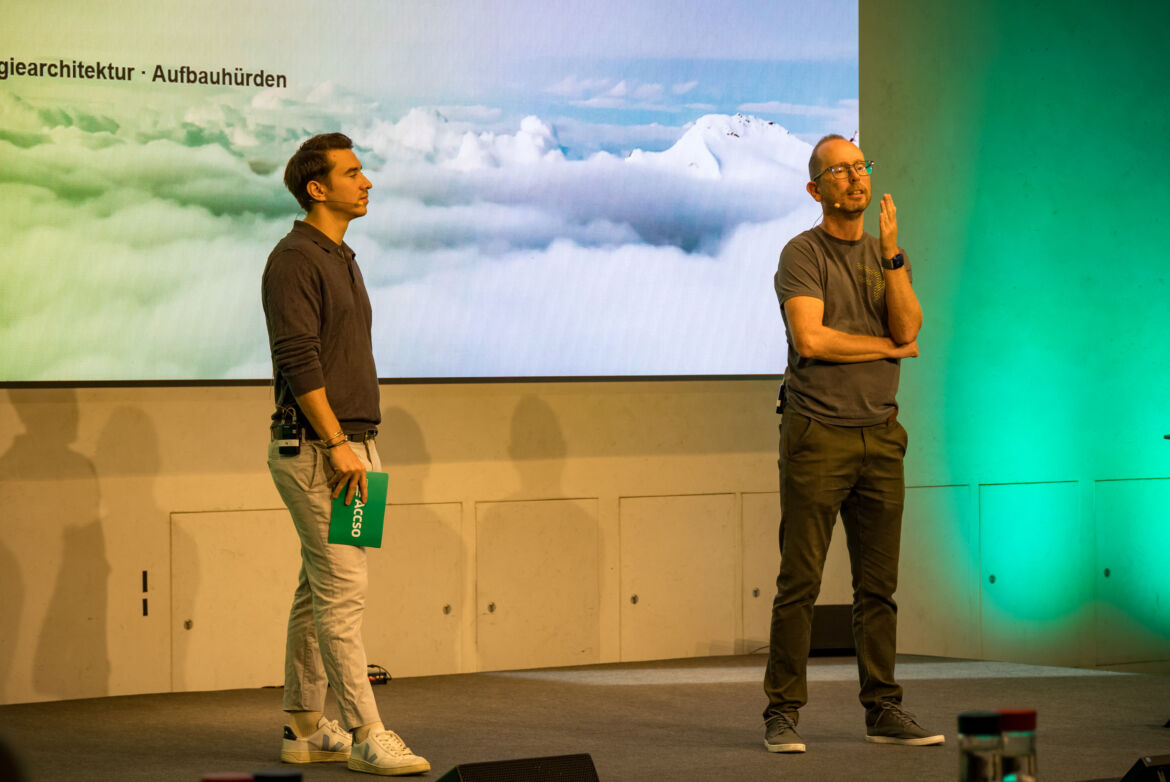
Dieses Gedankenexperiment stellten Benjamin Neumann und Hendrik Peters von Yorizon Cloud bei der diesjährigen AccsoCon zum Thema „Digitale Souveränität“ ins Zentrum ihres Vortrags. Der Titel ihres Talks war bewusst provokant: „Sovereignty Doesn’t Need a Location – It Needs Architecture and Scale“.
Die zentrale Botschaft: Digitale Souveränität lässt sich nicht einfach durch einen Serverstandort in Deutschland oder Europa herstellen. Sie ist eine systemische Eigenschaft. Und sie entscheidet darüber, ob Unternehmen und öffentliche Organisationen im Ernstfall handlungsfähig bleiben.
Warum ein „europäisches AWS“ zu kurz greift
Die Forderung nach einem europäischen AWS ist inzwischen ein fester Bestandteil vieler Debatten über digitale Unabhängigkeit. Für Neumann und Peters vermittelt sie jedoch ein verkürztes Bild: Als ließen sich die Services internationaler Hyperscaler lediglich in ein europäisches Rechenzentrum verschieben – und das Souveränitätsproblem wäre gelöst.
Tatsächlich bieten viele Hyperscaler bereits Regionen in Deutschland oder Europa an. Der physische Standort ist also wichtig, aber er beantwortet nur eine von mehreren Fragen. Im Vortrag wurde digitale Souveränität als Zusammenspiel von fünf Dimensionen beschrieben:
- physische Souveränität: Wo befinden sich Rechenzentren, Daten und Hardware?
- rechtliche Souveränität: Welchem Recht unterliegen Anbieter, Daten und Zugriffe?
- technische Souveränität: Wie offen, interoperabel und kontrollierbar sind Plattform und Schnittstellen?
- operative Souveränität: Wer kann die Infrastruktur betreiben, warten und im Krisenfall handlungsfähig halten?
- wirtschaftliche Souveränität: Ist das Modell dauerhaft finanzierbar und skalierbar?
Erst das Zusammenspiel dieser Dimensionen entscheidet darüber, wem im übertragenen Sinn der „Stecker“ gehört. Ein Standort allein verhindert nicht, dass ein Dienst abgeschaltet, ein Update zurückgehalten oder ein Zugriff rechtlich erzwungen wird.
Souveränität als Wahlfreiheit
Dabei ging es im Vortrag ausdrücklich nicht darum, die Leistungen internationaler Hyperscaler kleinzureden. Deren Skaleneffekte, Managed Services, Ökosysteme und Plattformen sind reale Vorteile für Kund:innen. Sie bieten Unternehmen eine große Auswahl leistungsfähiger Dienste und eine hohe Nutzerfreundlichkeit.
Eine souveräne europäische Infrastruktur sollte deshalb keine Kopie dieser Plattformen sein. Stattdessen sollte der Fokus auf Kontrolle, Wahlmöglichkeiten und eine geringere Abhängigkeit von einzelnen Anbietern oder Rechtsräumen liegen.
Das führt zu einer pragmatischen Frage: Welche Workloads müssen besonders geschützt und unabhängig betreibbar sein? Nicht jede Anwendung benötigt dasselbe Souveränitätsniveau. Für manche Workloads kann ein internationaler Hyperscaler weiterhin sinnvoll sein. Andere – etwa geschäftskritische, sensible oder regulierte Anwendungen – sollten so gestaltet sein, dass ein Wechsel oder ein unabhängiger Betrieb möglich bleibt.
Souveränität bedeutet in diesem Verständnis nicht, alles selbst zu bauen. Sie bedeutet, im entscheidenden Moment eine echte Option zu haben.
Von einem Rechenzentrum zur verteilten Cloud
Hendrik Peters zeigte anschließend, wie Yorizon Cloud diesen Anspruch technisch interpretiert. Ausgangspunkt ist eine verteilte Infrastruktur: nicht ein einzelner großer Standort, sondern mehrere miteinander verbundene Rechenzentren.
Diese Standorte sollen redundant, sicher und performant vernetzt sein. Fällt ein Standort aus oder wird der Betrieb dort eingeschränkt, soll nicht automatisch die gesamte Umgebung zum Stillstand kommen. Verfügbarkeit entsteht damit nicht allein durch die Qualität eines einzelnen Gebäudes, sondern durch die Architektur des Gesamtsystems.
Auf dieser physischen Basis setzt Yorizon Cloud auf OpenStack und den Sovereign Cloud Stack. Standardisierung ist dabei ein bewusstes Ziel. Peters beschrieb die Plattform als sehr simpel – und genau das sei für Entwickler:innen ein Vorteil. Standardisierte Schnittstellen und vorhersehbares Verhalten erleichtern die Nutzung etablierter Werkzeuge wie Terraform oder Ansible und reduzieren die Abhängigkeit von proprietären Sonderlösungen.
Gleichzeitig setzt das Modell auf bewusste Grenzen. Yorizon Cloud will nicht jeden spezialisierten Plattformdienst eines Hyperscalers nachbauen. Stattdessen soll die Infrastruktur die Freiheit geben, zusätzliche Dienste selbst oder gemeinsam mit Partnern bereitzustellen. Das passt zu hybriden und Multi-Cloud-Ansätzen, in denen unterschiedliche Plattformen ihre jeweiligen Stärken ausspielen.
Nachhaltigkeit als Teil der Architektur
Ein weiterer Schwerpunkt des Vortrags war die Verbindung von Souveränität und Nachhaltigkeit. Yorizon Cloud betrachtet nicht nur den Betrieb der IT, sondern die gesamte Wertschöpfungskette – vom Bau der Rechenzentren über die Hardware und Kühlung bis zum späteren Rückbau.
Die Rechenzentren werden laut Vortrag aus Holz errichtet und mit Direct Liquid Cooling gekühlt. Dadurch lässt sich die Wärme direkt an der Hardware abführen. Bei voller Auslastung erreichen die Standorte nach Angaben von Yorizon Cloud einen Power Usage Effectiveness-Wert von etwa 1,1. Die entstehende Abwärme kann zudem für die Wärmeversorgung in der Umgebung genutzt werden – beispielsweise für ein Schwimmbad.
Diese Beispiele zeigen: Nachhaltigkeit ist nicht nur eine Frage des Strombezugs. Sie ist auch eine Architekturentscheidung. Wer Gebäude, Energieversorgung, Kühlung, Hardware und Software gemeinsam plant, kann Wechselwirkungen berücksichtigen, die in nachträglich angepassten Infrastrukturen schwerer umzusetzen sind.
Skalierung ist die eigentliche Herausforderung
Die technische Machbarkeit ist dabei nur ein Teil der Herausforderung. Yorizon Cloud plant, die Infrastruktur zunächst in Deutschland und anschließend in weiteren europäischen Regionen auszubauen. Im Vortrag wurde als langfristiges Ziel der Aufbau von bis zu 60 Rechenzentren in Europa bis 2032 genannt.
Mit der Skalierung wachsen jedoch auch die Herausforderungen: Fachkräfte, Hardware-Lieferketten, Energie, Zertifizierungen, Kapital, Auslastung und ein tragfähiges Partnerökosystem. Gerade Open-Source-Infrastrukturen erfordern Kompetenzen für Betrieb, Weiterentwicklung und Fehlerbehebung. Offenheit allein ersetzt keine belastbaren Betriebsmodelle.
Hinzu kommt die Nachfrage nach KI-Ressourcen. Der Aufbau von GPU-Infrastrukturen ist angesichts begrenzter Verfügbarkeiten und steigender Preise anspruchsvoll. Eine souveräne Cloud muss deshalb nicht nur unabhängig, sondern auch wirtschaftlich tragfähig und für ihre Nutzer:innen attraktiv sein.
Die europäische Aufgabe: gemeinsam Optionen schaffen
Zum Schluss richteten Neumann und Peters den Blick über einzelne Anbieter hinaus. Digitale Souveränität sei keine Aufgabe, die ein Unternehmen allein lösen könne. Auch Deutschland könne sie nicht im Alleingang herstellen. Gefragt sei vielmehr eine „Koalition der Fähigen und Willigen“: Anbieter, Technologiepartner, Kund:innen, Politik und Gesellschaft müssten gemeinsam an interoperablen, nachhaltigen und wirtschaftlich tragfähigen Strukturen arbeiten.
Der entscheidende Perspektivwechsel lautet damit: Souveränität ist kein Label und kein einzelner Standort. Sie zeigt sich in der Fähigkeit, Entscheidungen selbst zu treffen und bei Bedarf handlungsfähig zu bleiben.
Wenn am Dienstagmorgen um acht Uhr der digitale „Stecker“ gezogen wird, ist nicht entscheidend, ob die Server in Frankfurt, Palo Alto oder Virginia stehen. Entscheidend ist, ob es eine belastbare Alternative gibt – technisch, rechtlich, organisatorisch und wirtschaftlich.